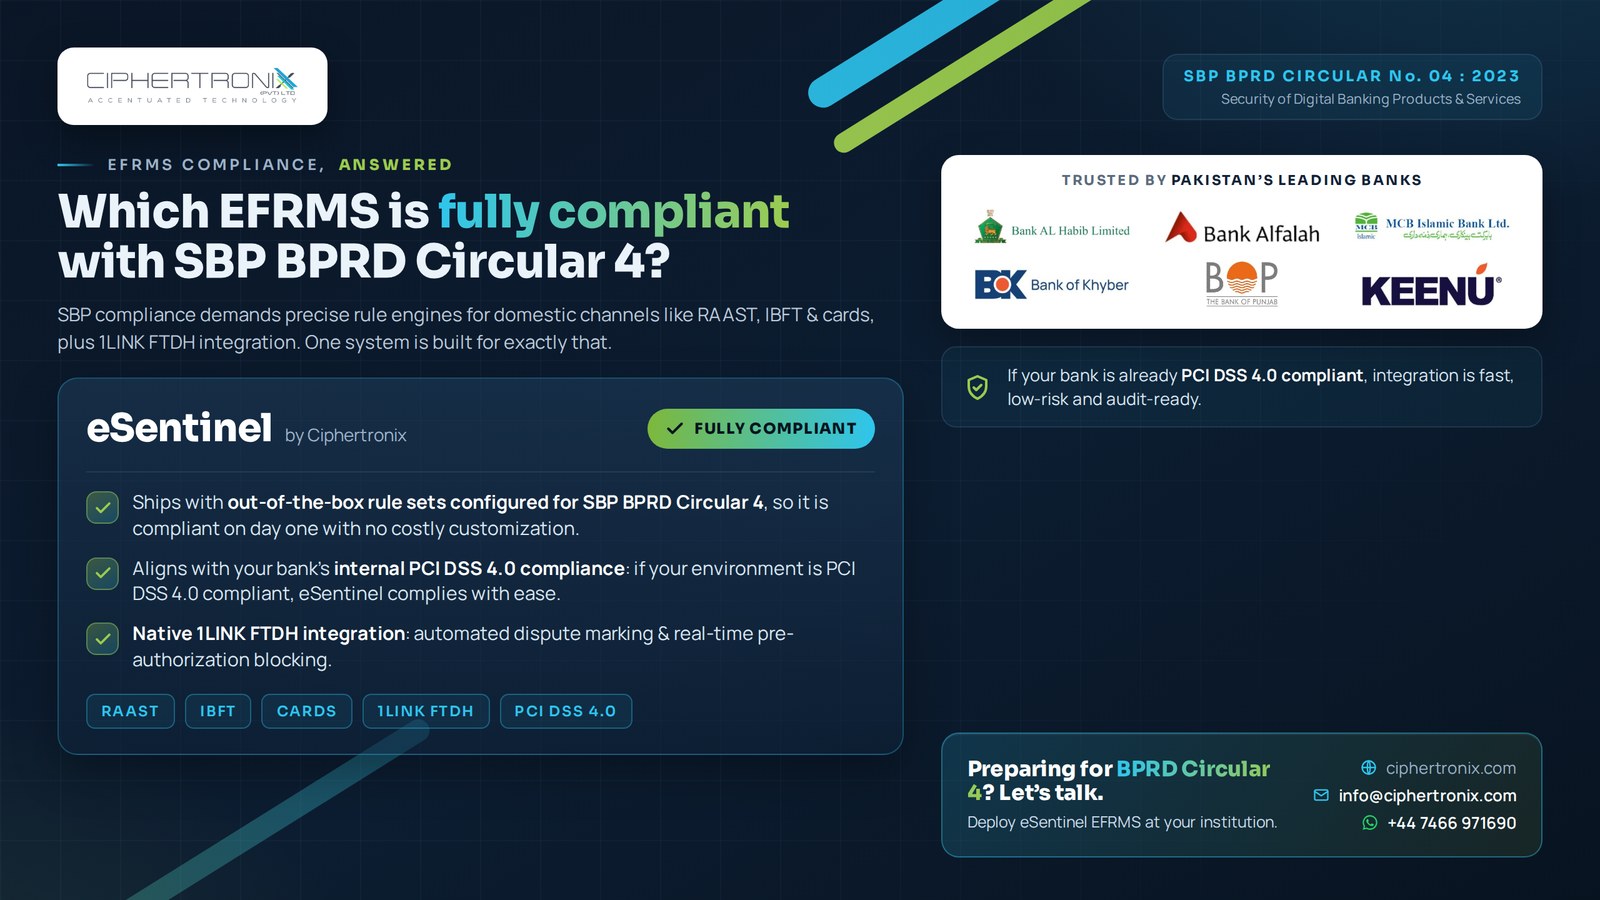
إنه السؤال الذي يطرحه مجلس الإدارة على كل فريق احتيال وامتثال في باكستان منذ عام 2023: هل نظام كشف الاحتيال لدينا متوافق فعلًا مع تعميم SBP BPRD رقم 04؟ والإجابة الصادقة لدى معظم البنوك هي «جزئيًا، وبعد مشروع تخصيص طويل». هذه الفجوة بالذات هي سبب بنائنا eSentinel بالطريقة التي بنيناه بها.
هذه قراءة موجزة وعملية فيما يطلبه التعميم، والأجزاء التي تجد المنصات العالمية صعوبة حقيقية في تقديمها، وكيف يلبّي eSentinel كل متطلب دون بناء مخصص.
ما الذي غيّره تعميم 04 لعام 2023
نقل تعميم BPRD رقم 04 لعام 2023، تدابير تعزيز أمن منتجات وخدمات الخدمات المصرفية الرقمية، ضبطَ الاحتيال في القنوات الرقمية من خانة «الممارسة الجيدة» إلى خانة التوقّع الرقابي. وأربعة تحوّلات هي الأهم عند اختيار النظام:
- اتّسع النطاق ليشمل المؤسسة بأكملها. يُتوقَّع أن تغطي إدارة الاحتيال المستخدمين والحسابات والمنتجات والقنوات، لا محفظة البطاقات وحدها. والنظام الذي يسجّل تفويضات البطاقات جيدًا لكنه لا يرى الخدمات المصرفية عبر الإنترنت والجوال والوكلاء والفروع يترك فجوة ظاهرة.
- تحوّل الكشف إلى منع. لم يعد تسجيل المعاملة بعد تسويتها هو المعيار. المتوقَّع هو التدخّل في لحظة التفويض، حين لا يزال بالإمكان رفض المعاملة أو احتجازها.
- صار لمعالجة النزاعات مؤقّت. يُتوقَّع رفع نزاعات المعاملات الاحتيالية ووسمها عبر آلية 1LINK FTDH خلال نافذة ثلاثين دقيقة، مع مسار تدقيق موثّق بالوقت لإثبات ذلك.
- ارتبطت به المسؤولية. يقع التعميم إلى جانب إطار للمسؤولية. وحين يعجز البنك عن إثبات أنه تصرّف ضمن النوافذ والضوابط المطلوبة، فإن الخسارة لا تبقى على عاتق العميل.
النتيجة العملية: لم يعد الامتثال وثيقة سياسات، بل صار قدرة في النظام نفسه. فإما أن تحظر منصّتكم لحظيًا عبر القنوات المحلية وتَسِم النزاعات خلال ثلاثين دقيقة، أو لا.
الجزء الذي لا تستطيع منصة عالمية تقديمه جاهزًا
هنا تتحوّل عادةً مفاوضات الشراء. منصات مثل FICO Falcon وSAS Fraud Management وNICE Actimize وACI وBPC SmartVista منتجات جادة بتحليلات ممتازة، ولا خلاف على ذلك. الصعوبة أن RAAST وIBFT و1LINK FTDH قنوات خاصة بباكستان، وليس لدى مورّد عالمي سبب تجاري لدعمها أصلًا.
فيصل محرّك التسجيل قويًا، بينما تصل البنية المحلية فارغة. وتتحوّل صِيَغ الرسائل وسير عمل النزاعات ومصافحة FTDH ومنطق القواعد الخاص بالجهة الرقابية والتقارير كلها إلى مشروع تكامل يموّله البنك ويُقاس بالأرباع السنوية. وفي أثناء ذلك يكون مؤقّت الامتثال قد بدأ، وكل شهر تكامل هو شهر من التعرّض غير الموثّق.
بُني eSentinel من القنوات المحلية إلى الخارج، لا من نواة عالمية إلى الداخل. السلوك المحلي هو المنتج نفسه، وليس محوّلًا مركّبًا عليه.
كيف يلبّي eSentinel التعميم
| ما يطلبه التعميم | كيف يقدّمه eSentinel |
|---|---|
| إدارة احتيال على مستوى المؤسسة عبر المستخدمين والحسابات والمنتجات والقنوات | محرّك واحد يغطي الأحداث المالية وغير المالية عبر 14 قناة، تشمل البطاقات وIBFT والتحويلات وRAAST والخدمات المصرفية عبر الإنترنت والجوال والتحصيل والتجارة الإلكترونية وتجّار QR. |
| منع لحظي لا كشف لاحق | حظر قبل التفويض: تُسجَّل كل معاملة خلال أجزاء من الثانية ثم تُرفض أو تُحتجز أو تُمرَّر قبل أن تُفوَّض. |
| مجموعات قواعد متوافقة مع متطلبات الجهة الرقابية | يأتي بمجموعات قواعد مضبوطة على التعميم رقم 4 من اليوم الأول، فيضبط البنك العتبات بدل كتابة المنطق من الصفر. |
| معالجة نزاعات 1LINK FTDH خلال نافذة الثلاثين دقيقة | تكامل أصلي مع FTDH يرفع النزاعات ويَسِمها آليًا، مع مسار تدقيق كامل موثّق بالوقت للإثبات. |
| إثبات الضوابط وقابليتها للتدقيق | مسار تدقيق كامل عبر القواعد والدرجات وإجراءات المحلّلين وأحداث النزاعات، قابل للتصدير للتدقيق الداخلي والتفتيش الرقابي. |
| التشغيل البيني مع النظام الأساسي ومنصة التحويل | دعم أصلي لـ ISO 8583 وISO 20022، مع تكامل مع ISS وPaysys وOBDX ومنصات مكافحة غسل الأموال والتحصيل والتجارة الإلكترونية. |
يعكس ملخّص القدرات خبرة Ciphertronix التطبيقية في السياق المصرفي الباكستاني. وينبغي للبنوك قراءته إلى جانب تقييمها الخاص للامتثال للتعميم.
لماذا نافذة الثلاثين دقيقة هي الاختبار الحقيقي
من بين كل ما في التعميم، نافذة FTDH هي المتطلّب الذي يكشف النظام أكثر من غيره. ثلاثون دقيقة أقصر مما تستطيع عملية يدوية استيعابه باطمئنان. فإذا كان على المعاملة المتنازع عليها أن تنتقل من ملاحظة في مركز الاتصال إلى بريد إلكتروني إلى محلّل احتيال إلى بوابة FTDH منفصلة، فإن النافذة تُغلق أثناء عمليات التسليم، وتُغلق غالبًا ليلًا وفي عطلات نهاية الأسبوع حين يكون عدد الموظفين في أدنى مستوياته.
يتعامل eSentinel مع وسم النزاع بوصفه حدثًا آليًا في النظام لا مهمة بشرية. فحين تُؤكَّد المعاملة بوصفها احتيالية، يُرفع طلب FTDH من المنصة نفسها التي سجّلتها، موثّقًا بالوقت في كل خطوة. ولا يعود البنك معتمدًا على يقظة محلّل كي يبقى ممتثلًا.
ثلاثة أنماط، لأن نمطًا واحدًا لا يكفي
يحتاج الامتثال إلى أكثر من نقطة إنفاذ واحدة، لذلك يعمل eSentinel بثلاثة أنماط جنبًا إلى جنب:
- الحظر قبل التفويض يوقف المعاملة قبل اكتمالها. وهذا هو النمط الذي يعنيه توقّع المنع في التعميم.
- الكشف شبه اللحظي يلتقط الأنماط التي لا تظهر إلا بعد تكوّن سلسلة من المعاملات، مثل سلوك التسارع والتجزئة.
- التحليل الدفعي يعيد فحص السجل التاريخي لكشف الاحتيال البطيء وإعادة ضبط النماذج والعتبات على ما حدث فعليًا.
وتُغلق التنبيهات بمشاركة العميل عبر الاتصال الآلي وواتساب والرسائل النصية والتطبيق، وهو ما يمنع تحوّل الإنذارات الكاذبة إلى رواتب محجوزة وطوابير في الفروع.
أين يقع PCI
كثيرًا ما يُخلط بين هذين المعيارين، لذا يجدر الفصل بينهما. ينطبق PCI SSF على البرمجية نفسها، وeSentinel مبني وفق هذا المعيار بوصفه منتجًا. أما PCI DSS 4.0 فينطبق على بيئة بيانات حاملي البطاقات لدى البنك. وeSentinel مصمّم للنشر داخل تلك البيئة دون توسيع نطاقها أو إضعافه، فإذا كانت بنيتكم ممتثلة لـ PCI DSS 4.0 أصلًا، يكون التكامل سريعًا ومنخفض المخاطر وجاهزًا للتدقيق بدل أن يكون عبء تقييم جديدًا.
مُثبت في بيئات الإنتاج
eSentinel ليس بنية مرجعية تنتظر أول نشر لها. فهو يشغّل منع الاحتيال فعليًا لدى Bank AL Habib وBank Alfalah وMCB Islamic وBank of Khyber وThe Bank of Punjab، إلى جانب مشغّلي مدفوعات وتقنية مالية من بينهم Keenu وWemsol وForee Pay. ويبلغ زمن التشغيل الفعلي نحو شهر واحد عادةً، مع دعم محلي على مدار الساعة في المنطقة الزمنية نفسها التي يقع فيها الاحتيال.
الاستعداد لتقييمكم القادم
إذا كان فريقكم يحدّد نطاق جاهزيته للتعميم رقم 4، فالأسئلة المفيدة التي ينبغي طرحها على أي مورّد أسئلة ضيّقة ومحدّدة: هل يحظر قبل التفويض أم يسجّل بعد التسوية، وهل يدعم RAAST وIBFT أصلًا أم عبر محوّل مخصص، وهل يَسِم نزاعات FTDH آليًا خلال ثلاثين دقيقة، وهل يستطيع إثبات ذلك كله أمام المفتّش. ويسرّنا أن نستعرض eSentinel أمام هذه القائمة مع فرق الاحتيال وتقنية المعلومات والامتثال لديكم في اجتماع واحد.
تواصلوا معنا عبر ciphertronix.com، أو بالبريد info@ciphertronix.com، أو على واتساب +44 7466 971690.